Ein Büro-PC kann einwandfrei laufen und trotzdem hunderte bekannte Sicherheitslücken enthalten. Veraltete Programme sieht man im Alltag nicht, Angreifer finden sie aber gezielt. Mit einer Schwachstellenanalyse der global informatik GmbH wissen Sie, wie es um Ihre Geräte wirklich steht.
Aus der Praxis
Ein ganz normaler Büro-PC. Das Ergebnis:
bekannte Sicherheitslücken auf einem einzigen Arbeitsplatz-PC
davon mit einem Risiko-Score von 70 oder höher
seit Jahren öffentlich bekannt und nie geschlossen
99 % der Befunde stammten aus nur vier Alltagsprogrammen: PDF-Reader, Browser, Office und PDF-Editor.
Die Ausgangslage
Die Gefahr steckt in ganz normaler Software.
Die meisten Angriffe auf KMU brauchen keine raffinierten Methoden. Oft reicht eine präparierte PDF-Datei oder eine manipulierte Webseite, die eine bekannte, aber nicht geschlossene Sicherheitslücke ausnutzt. Solche Lücken sind öffentlich dokumentiert und tragen eine eindeutige Kennung, die CVE-Nummer.
Diese Programme finden wir immer wieder:
- PDF-Programme, die seit Jahren nicht aktualisiert wurden
- Webbrowser, deren automatische Updates nicht greifen
- Office-Anwendungen mit ausstehenden Updates
- Hilfsprogramme wie Entpacker oder Mediaplayer
- Java und andere vergessene Laufzeitumgebungen
Das Problem ist selten Nachlässigkeit. Im Alltag fällt schlicht nicht auf, welche Software veraltet ist. Genau hier setzt die Schwachstellenanalyse an.
So funktioniert's
In drei Schritten zur Klarheit.
Wir setzen auf ESET Vulnerability & Patch Management. Die installierte Software Ihrer Geräte wird mit den öffentlich bekannten Schwachstellen abgeglichen.
Scan
Wir prüfen Ihre Arbeitsplätze auf bekannte Schwachstellen. Der Scan läuft im Hintergrund, Ihr Team arbeitet normal weiter.
Bericht
Sie erhalten einen verständlichen Bericht mit Grafiken und der vollständigen Liste aller Befunde.
Besprechung
Wir gehen die Ergebnisse persönlich mit Ihnen durch und erklären, was sie bedeuten, ohne Fachchinesisch.
Ein Bericht pro Unternehmen: Werden mehrere Geräte geprüft, fassen wir alles zusammen und zeigen, welche Geräte am stärksten betroffen sind.
Der Bericht
Schwarz auf weiss statt Bauchgefühl.
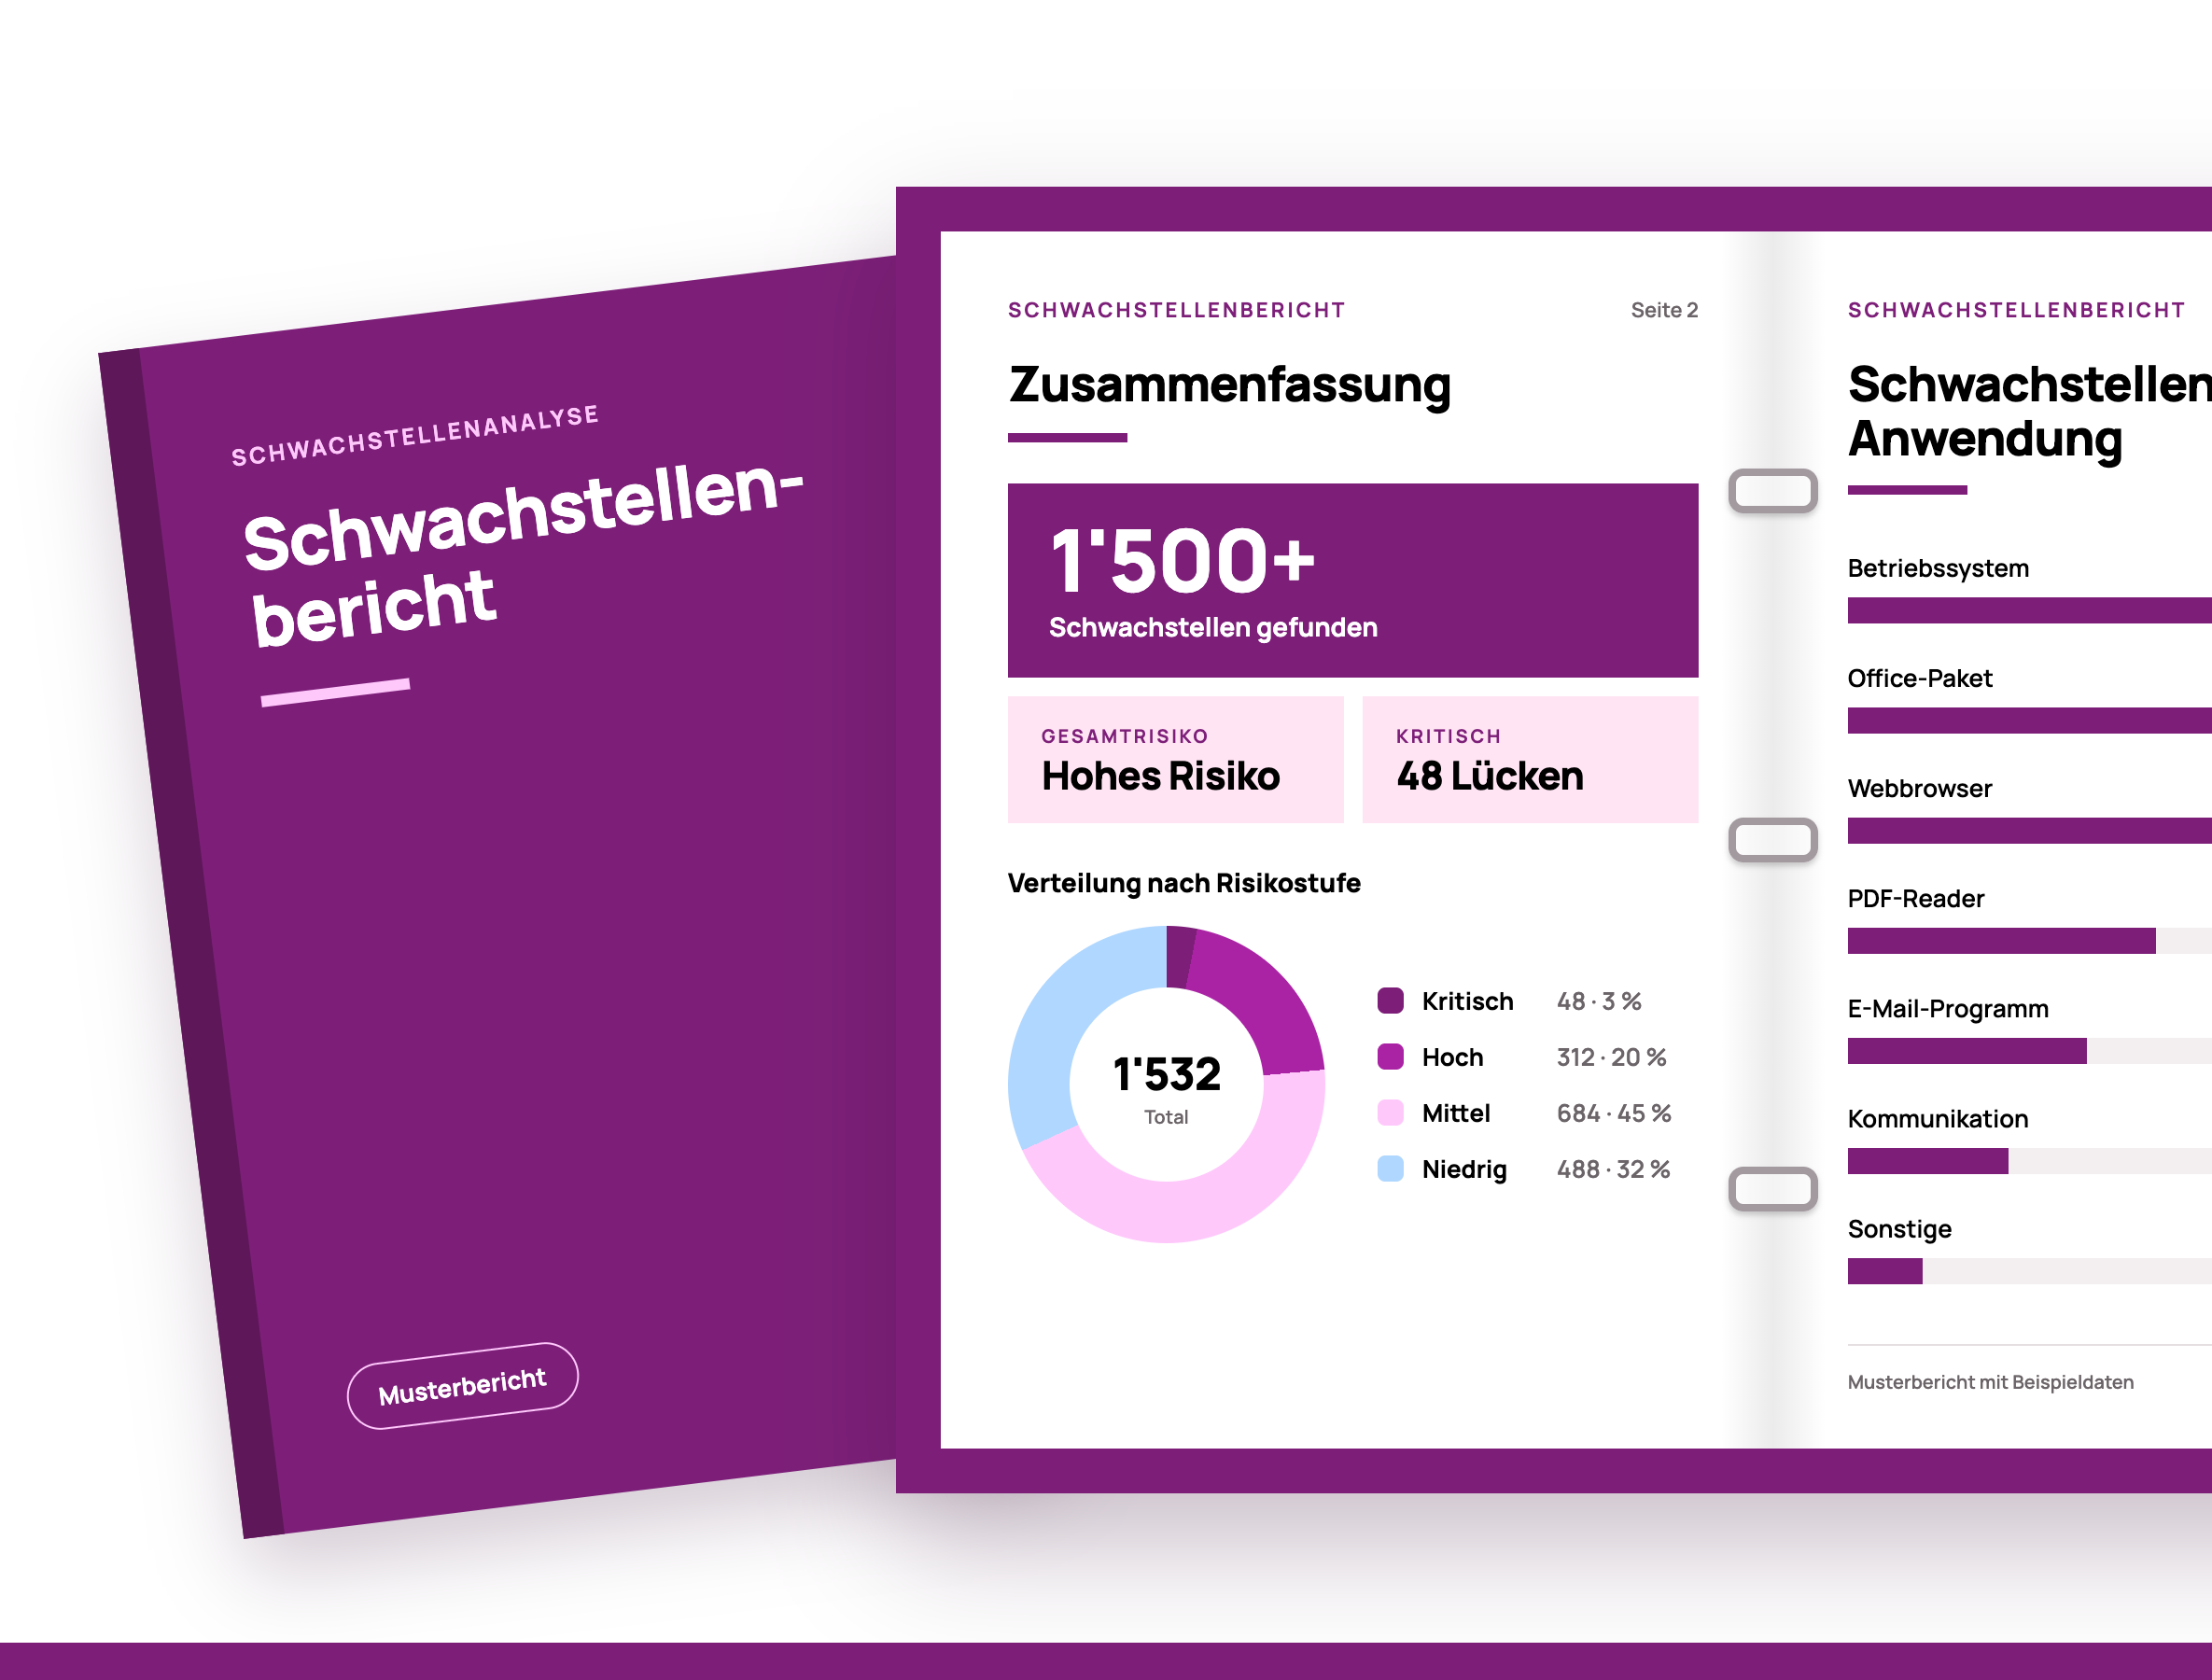
Der Bericht ist so aufgebaut, dass auch Nicht-Techniker ihn auf einen Blick verstehen:
- Kennzahlen und Kernaussagen auf der ersten Seite
- Grafiken nach Risikostufe, Programm und Gerät
- Die kritischsten Befunde im Überblick
- Vollständige Liste aller Schwachstellen im Anhang
Dazu erhalten Sie die Detailliste als Excel-Datei.
Einstufung
Jede Lücke erhält einen Risiko-Score.
Der Score von 0 bis 100 berücksichtigt, wie schwer eine Schwachstelle wiegt und wie leicht sie ausgenutzt werden kann. So sehen Sie sofort, was wirklich zählt.
Niedrig
Mittel
Hoch
Kritisch
Ihr Nutzen
Was Sie von der Analyse haben.
- einen vollständigen Überblick über bekannte Schwachstellen auf Ihren Geräten,
- eine klare Einstufung nach Risiko: Kritisch, Hoch, Mittel und Niedrig,
- die Übersicht, welche Programme und Geräte am stärksten betroffen sind,
- eine nachvollziehbare Dokumentation, zum Beispiel für Versicherungen oder die Geschäftsleitung,
- und eine feste Ansprechperson, die Ihre IT-Umgebung kennt.
Als kleines Unternehmen arbeiten wir mit fairen Preisen und übernehmen echte Verantwortung. Anfragen verschwinden bei uns nicht, und Termine halten wir ein.
Häufige Fragen
Gut zu wissen.
- Was ist eine Schwachstelle (CVE)?
Ein Fehler in einer Software, über den Angreifer in ein System eindringen oder Schaden anrichten können. Bekannte Schwachstellen werden weltweit mit einer eindeutigen CVE-Nummer erfasst und öffentlich dokumentiert.
- Beeinträchtigt der Scan den Arbeitsalltag?
Nein. Der Scan läuft im Hintergrund, Ihre Mitarbeitenden können normal weiterarbeiten.
- Für wen eignet sich die Schwachstellenanalyse?
Für jedes KMU, das wissen möchte, wie sicher seine Arbeitsplätze sind. Besonders sinnvoll ist sie für Unternehmen mit sensiblen Kundendaten, zum Beispiel Treuhand-, Anwalts- oder Arztpraxen.
- Wie oft sollte man scannen?
Täglich werden neue Schwachstellen veröffentlicht. Ein einmaliger Scan zeigt den aktuellen Stand, regelmässige Scans zeigen, ob neue Lücken dazugekommen sind.
Kontakt
Wie steht es um Ihre Geräte?
Finden Sie heraus, wie viele bekannte Schwachstellen auf Ihren Arbeitsplätzen stecken. Wir beraten Sie persönlich und unverbindlich.